quinta-feira, 11 de novembro de 2021

Microsoft: as atualizações antigas do Windows agora expiram para melhorar a velocidade e a segurança


A Microsoft diz que avalia regularmente as atualizações do Windows expirar para tornar todo o processo de atualização mais rápido e seguro, removendo versões mais antigas que já foram substituídas por pacotes mais recentes. A instalação de atualizações é mais lenta e seu tamanho fica cada vez maior devido ao longo backlog causado por duas ou mais atualizações para cada plataforma Windows lançada a cada mês. Além disso, os pacotes mais antigos são fornecidos por meio do Windows Update como parte das atualizações cumulativas, diminuindo ainda mais o desempenho da atualização e fazendo com que todo o processo demore mais do que o necessário. A Microsoft aumenta o desempenho geral do Windows Update marcando as atualizações anteriores para expiração como parte de um processo de avaliação regular. “A Microsoft produz mensalmente duas a três atualizações por plataforma Windows suportada. Muitas dessas atualizações, no entanto, são cumulativas e incluem todas as atualizações anteriores que foram publicadas para essa plataforma”, disse Christine Ahonen, gerente de programa da Microsoft. "Ao expirar pacotes redundantes mais antigos, você obtém melhor desempenho, tempos de varredura mais curtos, uma experiência de usuário mais rápida e risco reduzido de implantar atualizações mais antigas que foram substituídas por outras mais novas e seguras." Algumas atualizações mais antigas do Windows nunca expiram Ahonen também acrescentou que alguns pacotes mais antigos podem não passar pela avaliação ou nunca atender aos critérios que a Microsoft usa para marcar as atualizações para expiração. Além disso, os pacotes de atualização somente de segurança para algumas versões anteriores do Windows (ou seja, Windows 8.1, Windows Server 2012 SP2, Windows Server 2012, Windows 7 SP1, Windows Server 2008 R2 e Windows Server 2008 SP2) nunca expirarão, pois eles possuem apenas um mês de correções e não são cumulativos. “Esta KB não está mais disponível no Windows Update, no Microsoft Update Catalog ou em outros canais de lançamento”, disse a Microsoft sobre as entradas de atualizações expiradas. "Recomendamos que você atualize seus dispositivos para a atualização de qualidade de segurança mais recente. A atualização de qualidade de segurança mais recente é cumulativa e contém todos os problemas resolvidos nesta atualização."
Imagem Bleepingcomputer
Atualizações mais inteligentes e rápidas do Windows 11 A Microsoft também está testando um novo método para fornecer melhorias de atualização do Windows no Windows 11 usando um novo recurso conhecido como Update Stack Package. A empresa explica que, ao usar o Update Stack Package, ele pode fornecer melhorias para a experiência de atualização antes das atualizações mensais ou de recursos do Windows, fora das atualizações principais do sistema operacional. “O Update Stack Package ajudará a garantir que seu PC tenha a maior probabilidade de instalar com sucesso novas atualizações com a melhor e menos disruptiva experiência disponível”, disse a Microsoft. A entrega por meio do Update Stack Package é limitada a um pequeno conjunto de arquivos de sistema do Windows relacionados à atualização, desenvolvidos independentemente do sistema operacional. A Microsoft também anunciou na semana passada que redesenhou as atualizações cumulativas no Windows 11 para permitir aos usuários instalar atualizações de segurança e qualidade mais rapidamente, removendo diferenciais reversos do pacote de atualização cumulativa e com a ajuda de um pacote mais eficiente. "O tamanho da atualização cumulativa no Windows 11 é aproximadamente 40% menor do que o mesmo conjunto de atualizações de qualidade e segurança teria sido empacotado para o Windows 10", disse a Microsoft.


Fonte:Bleepingcomputer por Sergiu Gatlan


quinta-feira, 4 de novembro de 2021

A Microsoft adiciona proteção contra adulteração à linha de base de segurança do Windows 11


A Microsoft lançou a versão final de suas definições básicas de configuração de segurança para o Windows 11, que pode ser baixado hoje usando o Microsoft Security Compliance Toolkit.

"Duas novas configurações foram adicionadas a este lançamento (que também foram adicionadas ao lançamento do Windows Server 2022), uma nova configuração do Microsoft Defender Antivirus e uma configuração personalizada para as restrições de instalação do driver da impressora", disse o consultor de segurança da Microsoft Rick Munck.

Proteção contra ransomware operado por humanos por padrão

Ao habilitar o Microsoft Security Baseline para Windows 11, Redmond pede aos administradores que garantam que o  recurso de proteção contra adulteração do Microsoft Defender for Endpoint  , que adiciona proteção adicional contra ataques de ransomware operados por humanos, esteja habilitado.

Ele faz isso bloqueando as tentativas feitas por malware ou agentes de ameaças de desabilitar soluções de segurança e recursos de segurança do sistema operacional que lhes permitiriam obter acesso mais fácil a dados confidenciais e implantar malware ou ferramentas maliciosas.

A proteção contra adulteração configura o Microsoft Defender Antivirus usando valores padrão seguros e impede tentativas de alterá-los por meio do registro, cmdlets do PowerShell ou políticas de grupo.

Depois que a proteção contra adulteração for ativada, os operadores de ransomware terão uma tarefa muito mais desafiadora pela frente ao tentar:

Desative a proteção contra vírus e ameaças

Desative a proteção em tempo real

Monitoramento de comportamento de desligamento

Desativar antivírus (como IOfficeAntivirus (IOAV))

Desative a proteção fornecida pela nuvem

Remover atualizações de inteligência de segurança

Recomendações PrintNightmare e Edge Legacy

Com a nova linha de base de segurança, a Microsoft também adicionou uma nova configuração ao modelo administrativo personalizado do Guia de Segurança MS para restringir a instalação do driver da impressora aos administradores.

Esta nova recomendação segue os patches lançados desde julho de 2021 para abordar a  vulnerabilidade de execução remota de código CVE-2021-34527  PrintNightmare no serviço Windows Print Spooler.

A Microsoft também removeu todas as configurações do Microsoft Edge Legacy depois que o navegador baseado em EdgeHTML alcançou o fim do suporte em março e foi removido do Windows 11.

"No futuro, use a nova linha de base do Microsoft Edge (baseada em Chromium), que está em uma cadência de lançamento separada e disponível como parte do Microsoft Security Compliance Toolkit", disse Munck .

Baixe e implemente a linha de base de segurança

As linhas de base de segurança do Windows  fornecem aos administradores linhas de base de configuração de segurança recomendadas pela Microsoft, projetadas para reduzir a superfície de ataque dos sistemas Windows e aumentar a postura geral de segurança dos endpoints corporativos do Windows.

"Uma linha de base de segurança é um grupo de definições de configuração recomendadas pela Microsoft que explica seu impacto na segurança", como explica a Microsoft. "Essas configurações são baseadas no feedback das equipes de engenharia de segurança da Microsoft, grupos de produtos, parceiros e clientes."

A linha de base de segurança do Windows 11 está disponível para download por meio do  Microsoft Security Compliance Toolkit. Inclui backups e relatórios de Objeto de Política de Grupo (GPO), scripts para aplicar configurações ao GPO local e arquivos de regras do Analisador de Política.

"Baixe o conteúdo do Microsoft Security Compliance Toolkit, teste as configurações recomendadas e personalize / implemente conforme apropriado", acrescentou Munck.

Mais detalhes sobre as mudanças implementadas na linha de base do Windows 11 estão disponíveis na postagem do blog Microsoft Security Baselines  anunciando este lançamento.

Fonte:

A Microsoft compartilha o desvio de verificação de TPM do Windows 11 para PCs sem suporte


Imgema dePabitra Kaity por Pixabay 

A Microsoft publicou uma nova página de suporte onde fornece um método oficial para contornar as verificações de TPM 2.0 e CPU (o TPM 1.2 ainda é necessário) e tem o Windows 11 instalado em sistemas sem suporte.

Isso é um tanto surpreendente considerando a postura firme do gigante da tecnologia em relação aos requisitos mínimos para a nova versão do Windows.

No entanto, parece que a Microsoft não poderia ignorar o fato de que ignorar verificações de TPM é bastante simples , então, para evitar que as pessoas quebrem seus sistemas usando scripts de terceiros não padronizados, eles decidiram apenas dar aos usuários uma maneira oficial de fazer isso .

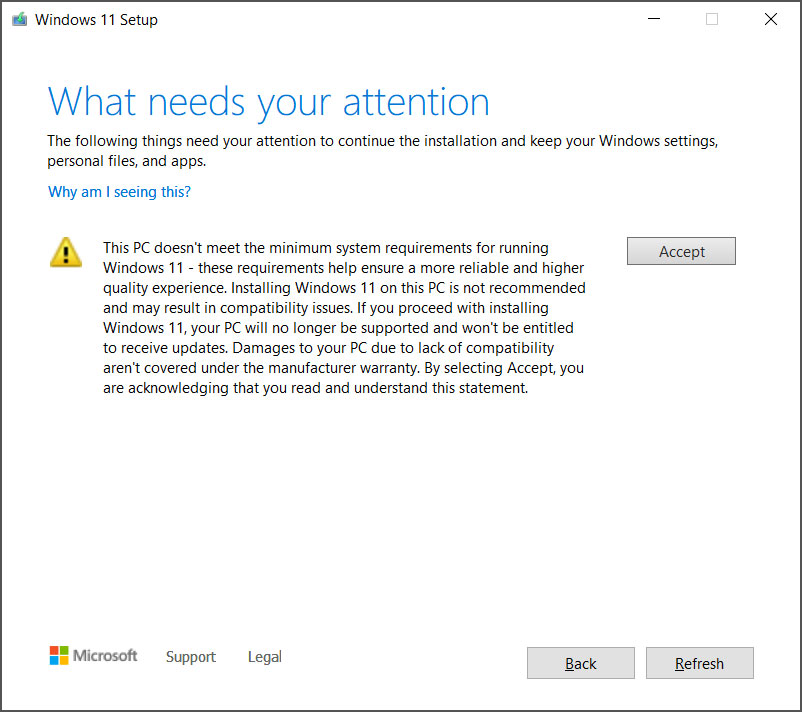
A instalação do Windows 11 em hardware não compatível apresenta algumas armadilhas que os usuários devem conhecer e, em alguns casos, concordar com a instalação do sistema operacional.


Isenção de instalação do Windows 11 em hardware não compatível
Imagem: BleepingComputer

"Seu dispositivo pode funcionar incorretamente devido a esses problemas de compatibilidade ou outros. Dispositivos que não atendem a esses requisitos do sistema não terão mais garantia de receber atualizações, incluindo, mas não se limitando a atualizações de segurança", explica a Microsoft em um novo boletim de suporte.

Se você estiver disposto a aceitar esses riscos, poderá usar o método a seguir para instalar o Windows 11 em um dispositivo sem processador TPM 2.0 ou CPU compatível.

Como instalar o Windows 11 em dispositivos não suportados

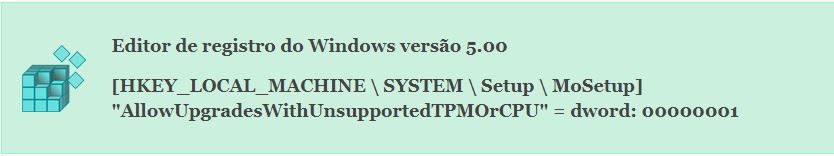
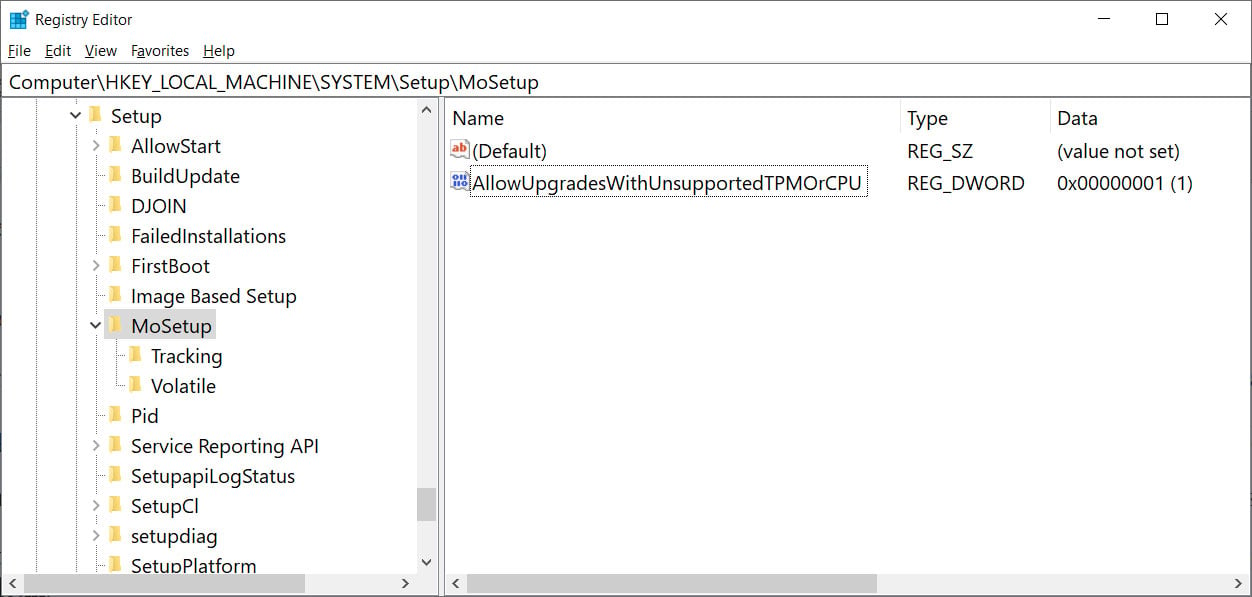
O desvio oficial da Microsoft é adicionar um valor de Registro denominado “ AllowUpgradesWithUnsupportedTPMOrCPU ” e, em seguida, instalar o Windows 11 usando mídia inicializável.

A entrada de registro completa necessária pode ser vista abaixo.


O programa de instalação do Windows 11 não verificará mais se há um processador de segurança TPM 2.0 ou CPUs compatíveis quando adicionado.

No entanto, você ainda precisará de um processador de segurança TPM 1.2, o que muitos provavelmente não terão. Se estiver faltando um processador TPM 1.2, você pode ignorar todas as verificações do TPM usando este script que exclui o appraiser.dll durante a instalação.

Para usar o novo bypass AllowUpgradesWithUnsupportedTPMOrCPU para instalar o Windows 11 em dispositivos, a Microsoft o instrui a executar as seguintes etapas:

Leia todas as instruções antes de continuar.

Visite a página de download do software Windows 11 , selecione “ Criar ferramenta agora” e siga as instruções de instalação para criar uma mídia inicializável ou baixar um ISO.
No Windows, clique em ' Estrela t', tipo ' Editor do Registro ' e clique no ícone para iniciar a ferramenta.

Navegue até a chave de registro HKEY_LOCAL_MACHINE \ SYSTEM \ Setup \ MoSetup e crie um novo valor “ REG_DWORD ” denominado “ AllowUpgradesWithUnsupportedTPMOrCPU ” e defina-o como “1”.

Como alternativa, você pode baixar um arquivo de registro predefinido no qual você pode clicar duas vezes e mesclá-lo para criar o valor acima para você.

Quando terminar, ele deve ter a seguinte aparência no Editor do Registro.

Adicionando o novo registro AllowUpgradesWithUnsupportedTPMOrCPU value
Image: BleepingComputer

Reinicialize seu sistema

Feito tudo isso, agora você pode atualizar para o Windows 11 clicando duas vezes no arquivo ISO baixado e executando Setup.exe ou usando a mídia inicializável do Windows 11 que você criou na Etapa 1.

A Microsoft afirma que as opções de instalação padrão, como 'Atualização completa', 'Manter apenas os dados' e 'Instalação limpa', estarão disponíveis normalmente.

Não é uma solução confiável

Neste ponto, devemos avisá-lo de que, mesmo que o acima pareça bastante simples e direto, há riscos envolvidos ao adicionar chaves de registro ou modificar entradas existentes.

Fazer algo errado no Editor do Registro pode resultar em um sistema de arquivos corrompido ou sistema operacional não inicializável, deixando você com a única opção de reinstalá-lo. Dessa forma, se você quiser experimentar as diretrizes da Microsoft, estará fazendo isso por sua própria conta e risco.

Além disso, o TPM 2.0 continua sendo um recurso de segurança importante que potencializa alguns dos recursos de segurança do Windows 11, portanto, se você estiver instalando o Windows 11 em um chip não-TPM 2.0, perderá todos eles.

Entender e aceitar esses riscos é importante, assim como o fato de que a Microsoft não recomenda instalar o Windows 11 em um sistema sem suporte, a menos que você seja instruído de outra forma pelo suporte.

Algumas das incompatibilidades subjacentes podem introduzir problemas funcionais menores ou maiores no futuro, portanto, recomendamos esse caminho apenas para aqueles que têm um bom motivo para segui-lo. A simples curiosidade e o medo de perder, não.

Para o resto, apenas espere até que você possa atualizar seu hardware ou comprar um sistema novo e compatível. A data EOL (fim da vida) do Windows 10 é outubro de 2025, portanto, há muito tempo.

Fonte: Bleepingcomputer
Por Bill Toulas

Ads Inside PostM

Teste